特朗普移动3615名用户信息外泄 疑经MVNO员工终端入侵
时间:2026-10-08
浏览:3
来源:手机中国
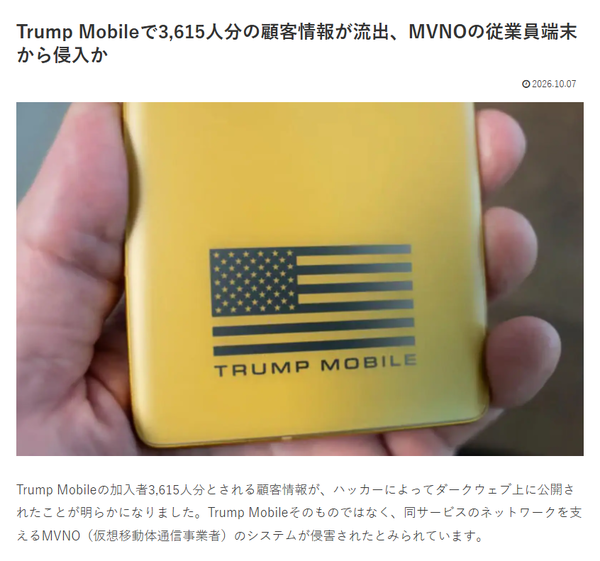
近日,特朗普移动(Trump Mobile)约3615名用户的信息被黑客公开在暗网上。据日媒报道,此次遭到入侵的并非特朗普移动本身,而是为其提供网络支撑的MVNO(虚拟移动运营商)系统。一个自称“BYOD”的黑客组织声称已获取并公开了这3615条客户数据。
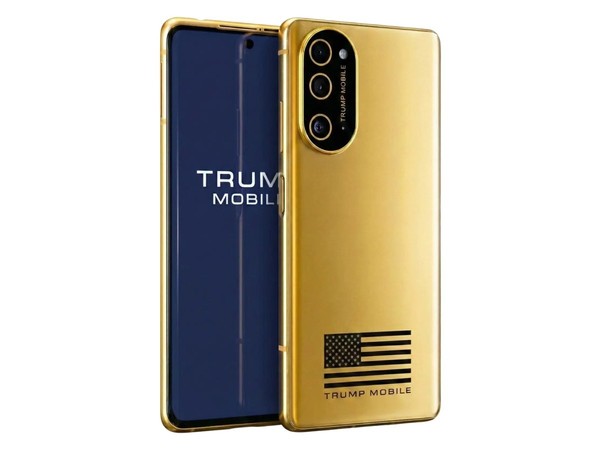
特朗普T1手机
从泄露内容来看,涉及的信息包括用户的姓名、电子邮箱、电话号码、住址、订单历史,以及资费套餐的解约记录。值得注意的是,一些在申请特朗普移动服务过程中中途放弃的用户也未能幸免——即便尚未完成签约,用户在申请阶段填写的联系方式等资料同样被系统保存下来,并可能被卷入此次泄露。
泄露名单中还包括特朗普集团首席信息官埃里克·布伦内特的个人信息。特朗普移动这一品牌由特朗普集团授权运营,本身并非通信运营商,其服务依托合作方的网络运行。
相关报道
关于入侵路径,BYOD方面给出的说法是,攻击者先攻破了位于佛罗里达州的MVNO运营商Liberty Mobile的员工终端,该终端被植入了RAT(远程访问型木马),黑客以此为跳板进入系统并获取了客户信息。至于为何只有3615条数据,BYOD解释称,这是因为当时使用Liberty Mobile这项MVNO服务的客户数量就只有这么多。也就是说,此次事件并不意味着特朗普移动品牌相关的全部客户信息都已外泄,受影响的主要是通过Liberty Mobile使用通信服务的订阅用户。
需要提醒的是,本次泄露的数据与特朗普移动T1手机的订单信息并非同一回事。特朗普移动今年因为T1手机大幅涨价、实际硬件规格受到质疑,以及发货延迟等问题,已经多次成为舆论焦点,这次信息泄露成为接踵而至的又一项隐忧。